Ang mga tungkulin sa pag-uulat ng insidente sa cybersecurity sa Netherlands ay pinamamahalaan ng Cybersecurity Act ( Cyberbeveiligingswet , Cbw), na nagkabisa noong 15 Agosto 2026 at pinalitan ang Network and Information Systems Security Act ( Wet beveiliging netwerk-en informatiesystemen , Wbni). Ang mga organisasyong sakop ng Batas ay dapat mag-ulat ng isang mahalagang insidente sa loob ng 24 na oras mula sa pagtuklas, sundan ito ng isang mas kumpletong abiso sa loob ng 72 oras, at magsumite ng isang pangwakas na ulat sa loob ng isang buwan. Ang mga ulat ay dumadaan sa portal ng National Cyber Security Centre (NCSC), na siyang nagpapasa ng mga ito sa kinauukulang CSIRT at sa karampatang superbisor.
Ipinapatupad ng Cbw ang NIS2 Directive at kasama ng Critical Entities Resilience Act ( Wet weerbaarheid kritieke entiteiten , Wwke), na nagpapatupad ng CER Directive at nagpapataw ng mga obligasyon sa pisikal na katatagan at pag-uulat sa humigit-kumulang limang daang organisasyong itinalaga bilang mga kritikal na entity. Saklaw ng aming mas malawak na gabay sa NIS2 at sa Dutch Cybersecurity Act ang tungkulin ng pangangalaga nang buo; itinatakda ng artikulong ito kung sino ang nasa ilalim ng rehimen ng pag-uulat, kapag ang isang insidente ay lumampas sa hangganan, kung aling mga ulat ang dapat isumite, kung kailan, kung aling awtoridad ang makakatanggap ng mga ito, at kung paano nakikipag-ugnayan ang tungkulin sa mga obligasyon sa pag-abiso na maaaring mayroon ka na sa ilalim ng GDPR o DORA.
Aling mga organisasyon ang sakop ng tungkulin sa pag-uulat
Ang Cbw ay naaangkop sa mga mahahalagang entidad at mahahalagang entidad sa labingwalong sektor. Kabilang sa mga mahahalagang entidad ang enerhiya, transportasyon, pagbabangko, imprastraktura ng pamilihang pinansyal, kalusugan, inuming tubig, dumi sa alkantarilya, digital na imprastraktura, pamamahala ng serbisyo ng ICT, pampublikong administrasyon at espasyo. Sakop ng mahahalagang entidad ang mga serbisyo ng koreo at courier, pamamahala ng basura, paggawa ng mga kemikal at pagkain, paggawa ng mga medikal na aparato, computer at sasakyan, mga digital na tagapagbigay ng serbisyo tulad ng mga online marketplace, search engine at social platform, at mga organisasyon ng pananaliksik.

Karaniwang ang laki ang nagpapasya sa klasipikasyon sa loob ng isang sektor. Ang malalaking organisasyon sa isang mahalagang sektor ay mga mahahalagang entidad, ang mga organisasyong katamtaman ang laki ay mahahalagang entidad, at ang mga organisasyong nasa ibaba ng katamtamang laki ay karaniwang nasa labas ng Batas. Ang panuntunang iyon sa laki ay may mga eksepsiyon: ang mga tagapagbigay ng mga serbisyo ng DNS, mga rehistro ng top-level domain, mga tagapagbigay ng serbisyo ng trust, mga tagapagbigay ng mga pampublikong elektronikong network at serbisyo ng komunikasyon, at mga bahagi ng pampublikong administrasyon ay nasa ilalim ng Batas anuman ang laki, gayundin ang mga organisasyong nag-iisang tagapagbigay ng isang serbisyong kritikal sa lipunan o na ang pagkagambala ay magkakaroon ng malaking epekto. Ikaw man ay isang mahalaga o mahalagang entidad ay hindi nagbabago sa mga deadline ng pag-uulat; binabago nito ang tindi ng pangangasiwa at ang limitasyon sa multa.
Ang pagpaparehistro ay nauuna bago ang pag-uulat
Ang isang organisasyong nasa ilalim ng Cbw ay dapat magparehistro sa pambansang rehistro ng entidad na itinatago ng NCSC, na nagsasaad, bukod sa iba pang mga bagay, ng sektor nito, mga detalye sa pakikipag-ugnayan para sa mga insidente, at mga pangalan ng domain sa internet na responsibilidad nito. Ang pagpaparehistro ay hindi isang pormalidad na maaaring maghintay para sa unang insidente: ang rehistro ang paraan kung paano nalalaman ng CSIRT at ng superbisor kung sino ka, at ang pag-uulat sa pamamagitan ng portal ay nagpapahiwatig na ikaw ay kabilang dito. Ang mga pagbabago sa mga nakarehistrong detalye ay dapat ipasa.
Kasabay ng pagpaparehistro, ang Batas ay nagpapataw ng tungkulin ng pangangalaga. Ang mga entidad ay dapat gumawa ng naaangkop at proporsyonal na mga teknikal, operasyonal, at organisasyonal na mga hakbang laban sa mga panganib sa kanilang network at mga sistema ng impormasyon, na higit pang isinaad sa Cybersecurity Decree ( Cyberbeveiligingsbesluit ) at sa mga tuntunin ng ministeryal. Inilalagay din ng Batas ang responsibilidad sa itaas: ang lupon ng pamamahala ang nag-aapruba sa mga hakbang sa pamamahala ng peligro, may pananagutan sa pagsunod, at dapat sumunod sa pagsasanay sa mga panganib sa cybersecurity. Ang pananagutang iyon ay isa sa mga praktikal na pagkakaiba sa lumang Wbni, at ito ay isang tanong sa pamamahala sa halip na isang tanong sa IT. Ito ay katabi ng panig ng batas kriminal ng cybersecurity, kung saan ang aming tala sa Cybercrime III Act ang panimulang punto. Ang aming pangkalahatang-ideya ng mga balangkas ng pagsunod na kailangang isaalang-alang ng isang negosyong Dutch ay inilalagay ito sa konteksto.
Kapag ang isang insidente ay maaaring iulat
Ang nag-uudyok ay isang mahalagang insidente, hindi anumang insidente. Ang isang insidente ay mahalaga kung saan ito ay nagdudulot o may kakayahang magdulot ng malubhang pagkaantala sa operasyon ng mga serbisyo o pagkalugi sa pananalapi para sa entidad na kinauukulan, o kung saan ito ay nakaapekto o may kakayahang makaapekto sa iba pang natural o legal na tao sa pamamagitan ng pagdudulot ng malaking materyal o di-materyal na pinsala. Nagsisimula ang orasan sa pagtuklas, hindi sa pagkumpleto ng imbestigasyon, kaya ang unang desisyon ay kailangang gawin sa hindi kumpletong impormasyon.

Dahil bukas ang pamantayang itinatakda ng batas, ang mga hangganan at gabay na partikular sa sektor ang siyang pumupuno rito. Sa pagtatasa ng kahalagahan, ang mga tanong na mahalaga ay kung gaano katagal hindi magagamit ang serbisyo at kung gaano karaming mga tatanggap, kung ang data ay na-access o binago nang walang pahintulot at sa aling mga kategorya, kung ang mga epekto ay umaabot sa ibang mga estadong miyembro, kung ang insidente ay nakakagambala sa mga serbisyong ibinibigay mo sa iba pang mahahalaga o mahahalagang entidad, at kung gaano katagal inaasahang aabutin ang paggaling. Ang mga magkakasunod na epekto ay may sariling halaga: ang isang cloud provider na ang paglabag ay nakakagambala sa isang ospital ay nag-uulat batay sa pagkagambalang iyon, hindi lamang batay sa sarili nitong mga pagkalugi.
Ang makatuwirang tugon sa isang bukas na pamantayan ay ang isulat kung saan ang iyong sariling hangganan bago mangyari ang anumang bagay. Ang isang maikling panloob na pamantayan ng klasipikasyon, na palaging inilalapat at naitala, ay parehong pantulong sa pagpapatakbo at ebidensya ng mabuting pananalig kung sakaling magtanong ang isang superbisor kung bakit hindi naiulat ang isang partikular na insidente.
Ang tatlong ulat at ang kanilang mga deadline
Ang tungkulin sa pag-uulat ay nakatakda. Sa loob ng 24 na oras mula sa pagkaalam ng isang mahalagang insidente, magsusumite ka ng isang maagang babala, na nagsasaad kung ang insidente ay pinaghihinalaang sanhi ng mga labag sa batas o malisyosong gawain at kung maaari itong magkaroon ng mga epekto sa iba't ibang bansa. Sa loob ng 72 oras, isusumite mo ang abiso ng insidente, na nag-a-update sa maagang babala kasama ang isang paunang pagtatasa ng insidente, ang kalubhaan at epekto nito, at, kung mayroon, ang mga indikasyon ng kompromiso. Sa loob ng isang buwan mula sa abiso ng insidente, isusumite mo ang pangwakas na ulat, na sumasaklaw sa isang detalyadong paglalarawan ng insidente, ang kalubhaan at mga bunga nito, ang uri ng banta o ugat na sanhi, ang mga hakbang na nagpapagaan na inilapat at, kung naaangkop, ang epekto sa iba't ibang bansa.

Kung ang insidente ay nagpapatuloy pa rin sa pagtatapos ng buwan, magsumite ka na lang ng progress report, na susundan ng pinal na ulat sa loob ng isang buwan mula sa paghawak sa insidente. May dalawang mas maikling deadline na kasabay ng scheme na ito. Ang mga trust service provider ay nag-uulat ng insidente na nakakaapekto sa pagkakaloob ng kanilang mga serbisyo sa trust sa loob ng 24 oras sa halip na 72 oras. At kung saan ang isang mahalagang insidente ay nakakaapekto sa mga tatanggap ng iyong serbisyo, dapat mong ipaalam sa mga tatanggap na iyon nang walang labis na pagkaantala tungkol sa insidente at, kung saan kinakailangan ito ng banta, ng mga hakbang o remedyo na maaari nilang gawin mismo.
Sino ang tumatanggap ng iyong ulat
Maghahain ka sa pamamagitan ng portal ng NCSC, at ang abiso ay ipapasa mula roon sa CSIRT na responsable para sa iyong sektor at sa superbisor na nangangasiwa dito. Ang nag-iisang puntong iyon ng pagpasok ay isang sadyang pagpapasimple: hindi mo kailangang ayusin ang paghahati ng mga responsibilidad sa ilalim ng presyur ng oras. Ang superbisyon mismo ay nananatiling sektoral. Ang Netherlands Authority for Digital Infrastructure ( Rijksinspectie Digitale Infrastructuur , RDI) ay nangangasiwa sa digital infrastructure, mga digital provider at karamihan sa sentral na pamahalaan; ang Human Environment and Transport Inspectorate (ILT) ay nangangasiwa sa mga awtoridad sa tubig at mga bahagi ng transportasyon; ang kalusugan ay nakasalalay sa Health and Youth Care Inspectorate (IGJ); at ang sektor ng pananalapi ay pinangangasiwaan ng De Nederlandsche Bank at ng Netherlands Authority for the Financial Markets. Ang pagkumpirma kung aling superbisor ang sumasaklaw sa iyong sektor, at pagtatala ng mga detalye ng pakikipag-ugnayan nito sa iyong plano ng insidente, ay isang limang minutong ehersisyo na imposibleng magawa nang maayos sa alas-tres ng umaga.
Kung saan ang iba pang mga tungkulin sa pag-uulat ay nagsasapawan
Bihirang magdulot ng iisang tungkulin lamang ang isang insidente. Kung saan ang insidente ay may kinalaman sa personal na datos, ang GDPR ay kasabay na naaangkop: ang isang paglabag sa personal na datos ay dapat ipaalam sa Dutch Data Protection Authority sa loob ng 72 oras mula sa pagkaalam nito maliban kung malabong magdulot ito ng panganib sa mga indibidwal, at ang mga paksa mismo ng datos ay dapat ipaalam kung saan mataas ang panganib sa kanilang mga karapatan at kalayaan. Ang obligasyong iyon ay independiyente sa Cbw, ipinapasa sa ibang awtoridad, at sinusuri batay sa ibang limitasyon, at kung saan naganap ang insidente sa isang processor, ang paglalaan ng mga tungkulin sa kasunduan sa pagproseso ng datos ang magpapasya kung sino ang mag-aabiso kanino, gaya ng nakasaad sa aming gabay sa Pangkalahatang Regulasyon sa Proteksyon ng Datos .
Ang mga entidad sa pananalapi ang pangunahing eksepsiyon sa rehimeng Cbw sa halip na isang karagdagan dito. Ang Digital Operational Resilience Act (DORA) ay naglalaman ng sarili nitong mga patakaran sa pamamahala ng panganib sa ICT at sa pag-uulat ng mga pangunahing insidente na may kaugnayan sa ICT sa karampatang superbisor sa pananalapi, at kung ang mga patakarang iyon ay hindi bababa sa katumbas, pinapalitan nila ang kaukulang mga obligasyon ng NIS2. Samakatuwid, ang isang bangko o isang tagaseguro ay nag-uulat ng isang pangunahing insidente sa ICT sa De Nederlandsche Bank o sa Netherlands Authority for the Financial Markets sa ilalim ng DORA, at inirerehistro ang mga kasunduan sa kontrata nito sa mga third-party provider ng ICT sa rehistro ng impormasyon na hinihiling ng DORA; hindi nito dinoble ang pag-uulat na iyon sa ilalim ng Cbw. Ang mga provider ng mga electronic communications network at serbisyo ay may sariling mga tungkulin sa pag-abiso ng pagpapatuloy sa ilalim ng Telecommunications Act, at ang mga organisasyong itinalaga bilang mga kritikal na entidad ay nag-uulat ng mga pagkaantala sa ilalim ng Wwke. Ang pagmamapa kung alin sa mga ito ang naaangkop sa iyo, bago ang isang insidente, ay ang pinakakapaki-pakinabang na hakbang sa paghahanda.
Ano ang mangyayari kung huli kang mag-ulat o hindi talaga mag-ulat
Ang mga superbisor sa ilalim ng Cbw ay mayroong ordinaryong administratibong kagamitan at higit pa. Maaari silang humingi ng impormasyon, mag-utos ng isang audit, magbigay ng mga tagubiling may bisa, magpataw ng isang utos na may kaakibat na multa ( huling onder dwangsom ) at magpataw ng administratibong multa. Hinihiling ng NIS2 sa mga estadong miyembro na maglaan ng pinakamataas na multa na hindi bababa sa sampung milyong euro o dalawang porsyento ng taunang kita sa buong mundo para sa mga mahahalagang entidad, alinman ang mas mataas, at hindi bababa sa pitong milyong euro o 1.4 porsyento para sa mga mahahalagang entidad; ang Dutch maxima ay nakasaad mismo sa Cbw. Para sa mga mahahalagang entidad, pinapayagan din ng direktiba ang isang superbisor, bilang huling paraan, na suspindihin ang isang sertipikasyon o awtorisasyon at ipagbawal ang isang indibidwal na magsagawa ng mga tungkulin sa pamamahala.
Ang pagbubunyag ay hindi lamang administratibo. Ang isang insidente na nagiging kaalaman ng publiko ay sinusundan ng mga tanong mula sa mga customer at mga kontratista, at ang isang huli o hindi kumpletong ulat ay nagpapahina sa posisyon ng organisasyon sa anumang hindi pagkakasundo na kasunod nito. Ang aming tala sa mga legal na responsibilidad ng mga direktor at kumpanya ay nagpapaliwanag kung saan naroon ang pagbubunyag na iyon sa loob ng organisasyon.
Pagbuo ng isang pamamaraan na nakaligtas sa isang totoong insidente
Ang mga deadline na 24 at 72 oras ay natutugunan lamang ng mga organisasyong nakapagpasya nang maaga kung sino ang gagawa ng ano. Ang isang maayos na pamamaraan ay nagpapangalan sa taong magtatasa ng isang insidente batay sa limitasyon ng pag-uulat, ang taong mag-aapruba sa abiso, ang taong magsusumite nito at ang taong nakikipag-ugnayan sa awtoridad, kasama ang isang pinangalanang kinatawan para sa bawat tungkulin, dahil ang mga insidente ay hindi sumusunod sa oras ng opisina. Ang hakbang sa pagtatasa ay dapat maganap sa loob ng unang ilang oras ng pagtuklas; ang maagang babala ay kailangang isulat, suriin, at ihain sa loob ng unang araw.

Ang mga inihandang template ay nakakagawa ng pagkakaiba sa pagitan ng pagtupad sa 24-oras na deadline at hindi paglampas dito. Ang isang template ng maagang babala ay nangangailangan ng oras ng pagtuklas, ang kategorya ng insidente, ang mga sistemang apektado, kung pinaghihinalaan ang malisyosong aktibidad at kung posible ang mga epekto sa iba't ibang bansa, kasama ang isang pinangalanang contact. Idinaragdag ng template ng abiso sa insidente ang pagtatasa ng kalubhaan, ang saklaw ng epekto, ang bilang ng mga tatanggap na apektado, ang mga tagapagpahiwatig ng kompromiso at ang mga hakbang sa pagpigil na nagawa na. Sinasaklaw ng template ng pangwakas na ulat ang timeline, ang ugat ng sanhi, ang buong epekto at ang mga hakbang na ipinatupad. Panatilihing naa-access ang mga ito offline; ang isang insidente na magtatanggal sa iyong mga system ay magtatanggal din sa wiki kung saan nakaimbak ang mga ito. Ang isang maikling legal na pagsusuri ng draft ay sulit na isama sa workflow, at ang aming mga IT lawyer ay sanay na gawin iyon sa loob ng isang oras.
Ang rehistro ng mga ikatlong partido sa ICT ay nararapat bigyan ng hiwalay na atensyon. Malaking bahagi ng mga insidenteng maaaring iulat ay nagmumula sa isang supplier, at ang obligasyon sa kontrata na ipaalam sa iyo agad, kasama ang karapatan sa teknikal na impormasyong kailangan mo para sa iyong sariling ulat, ay dapat nasa kontrata ng cloud o supplier bago ang insidente. Iyan ay isang tanong sa pagkuha gaya ng isang tanong sa seguridad, at kabilang ito sa mas malawak na mga obligasyon sa due diligence na tumatakbo sa supply chain.
Pagsasanay at pamamahala
Nabibigo ang mga pamamaraang nasa isang dokumento. Kailangang kilalanin ng mga kawani sa labas ng security team kung ano ang hitsura ng isang posibleng insidente, alamin kung sino ang kokontakin anumang oras, at maunawaan na hindi sila dapat mag-imbestiga nang mag-isa o magbura ng kahit ano. Kailangang malaman ng security team ang pamantayan ng klasipikasyon at ang daloy ng trabaho nang sapat na mabuti upang mailapat ang mga ito sa ilalim ng presyon, na sa pagsasagawa ay nangangahulugang pag-eensayo sa mga ito: ang isang ehersisyo sa ibabaw ng mesa na nagsasagawa ng isang makatotohanang senaryo mula sa pagtuklas hanggang sa pangwakas na ulat ay naglalantad sa mga kakulangan na itinatago ng isang nakasulat na pamamaraan.
Sa antas ng lupon, ginagawang permanenteng bagay ng Cbw ang panganib sa cybersecurity sa halip na paminsan-minsan lamang. Inaprubahan ng lupon ng pamamahala ang mga hakbang sa pamamahala ng peligro at dapat sanayin; dapat itong makatanggap ng regular na ulat ng mga insidente, ng mga ulat na isinampa at ng mga tugon na natanggap mula sa mga awtoridad, at dapat na may isang pinangalanang ehekutibo ang may-ari ng pagsunod sa pag-uulat. Ang aming kasanayan sa pagsunod sa regulasyon ay tumutulong sa mga organisasyon na maipatupad ang pamamahalang iyon at subukan ito bago gawin ito ng isang superbisor.
Ano ang susunod na gagawin
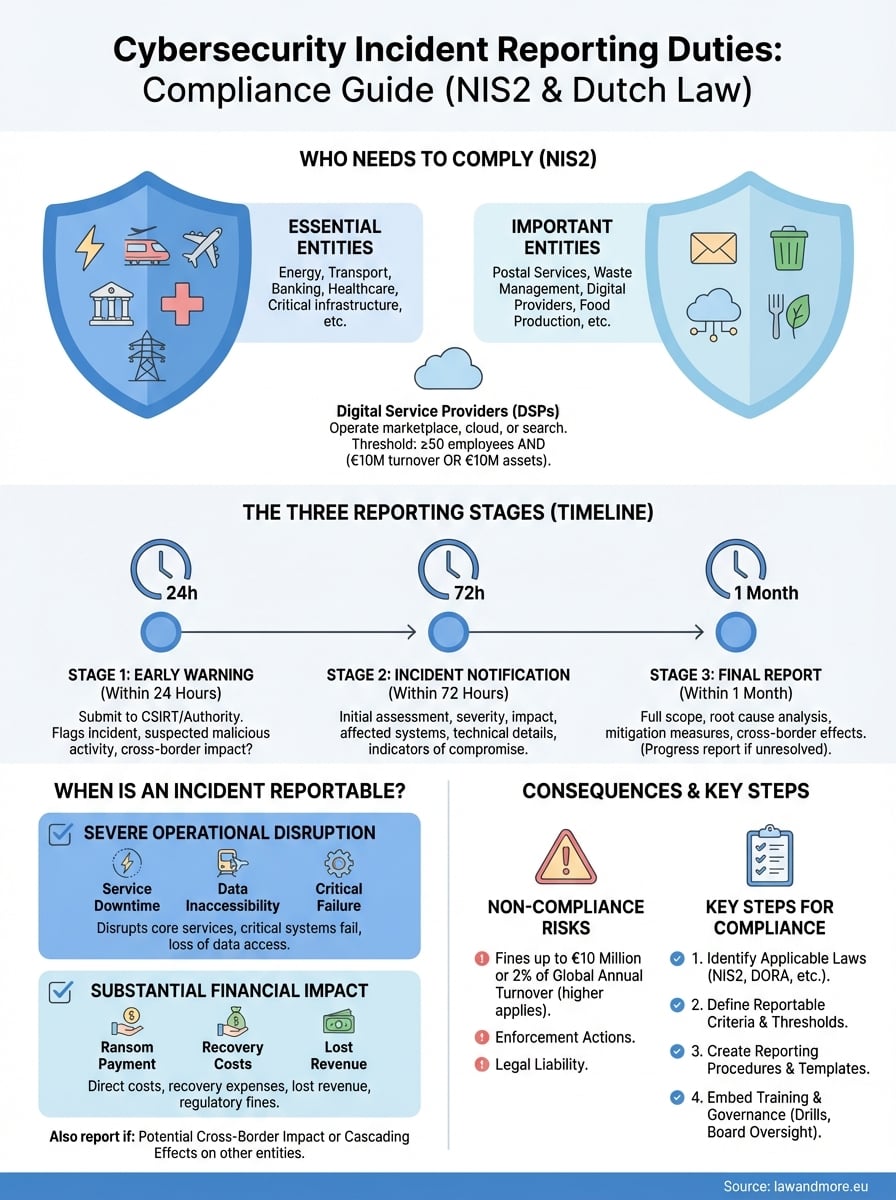
Tatlong bagay ang nagpapasiya kung natutugunan ng isang organisasyon ang mga tungkulin nito sa pag-uulat ng insidente sa cybersecurity: ang pag-alam kung ito ay nasa ilalim ng Cbw at nakarehistro sa NCSC, pagkakaroon ng nakasulat na threshold para sa kung ano ang maituturing na mahalaga, at pagkakaroon ng isang pinangalanang tao na maaaring maghain ng maagang babala sa loob ng 24 oras anumang oras ng araw. Ang lahat ng iba pa ay sumusunod mula sa tatlong iyon. Suriin muna ang rehistrasyon, dahil ito ang isang obligasyon na lampas na sa takdang oras para sa mga organisasyong hindi pa ito tinutugunan, at ito ang pinakamadaling beripikahin para sa isang superbisor.
Law & More nagpapayo sa mga organisasyon tungkol sa saklaw ng Cybersecurity Act, sa pagbalangkas ng mga pamamaraan sa pag-uulat ng insidente at mga sugnay ng supplier, at sa paghawak ng isang ulat at mga sulat na kasunod nito. Kung ang isang insidente ay may kinalaman din sa personal na datos, supply chain o isang hindi pagkakaunawaan sa kontrata, maaari naming pag-usapan ang mga aspetong iyon nang magkakasama sa halip na magkakasunod. Kung hindi ka sigurado kung ang iyong organisasyon ay nasa ilalim ng Batas, iyon ang tanong na dapat munang lutasin, at masaya kaming sasagutin ito.